Ошибка «Windows Boot Manager has been blocked by the current security policy» означает, что UEFI с включённым Secure Boot отказался запускать Windows Boot Manager, потому что его подпись больше не считается доверенной текущей политикой безопасной загрузки.
В 2026 году эта ошибка стала особенно актуальной из-за перехода Windows на новые сертификаты Windows UEFI CA 2023 и постепенного отказа от цепочки доверия 2011 года. Нередко проблема появляется после сброса BIOS/UEFI, обновления прошивки или восстановления заводских ключей Secure Boot.
Важно: постоянное отключение Secure Boot — не лучшее решение. Microsoft рекомендует восстановить актуальные сертификаты и доверие к загрузчику, потому что без Secure Boot снижается защита от вредоносного кода, который запускается до Windows.
Почему ошибка появилась именно в 2026 году
Microsoft меняет сертификаты Secure Boot, выпущенные в 2011 году, на новые сертификаты 2023 года. Старые сертификаты начали истекать в 2026 году: Microsoft Corporation KEK CA 2011 — 24 июня, Microsoft UEFI CA 2011 — 27 июня, Microsoft Windows Production PCA 2011 — 19 октября 2026 года.
Если Windows Boot Manager уже обновлён и подписан Windows UEFI CA 2023, но в UEFI после сброса настроек исчез соответствующий сертификат из базы доверия DB, прошивка блокирует загрузчик.
Когда чаще всего возникает проблема
- после сброса BIOS/UEFI на заводские настройки;
- после Restore Factory Keys / Enroll Factory Keys;
- после обновления BIOS;
- после ручного изменения Secure Boot Keys;
- после перехода Windows Boot Manager на подпись Windows UEFI CA 2023;
- при использовании старого загрузочного носителя;
- после ручного вмешательства в EFI-раздел.
Сначала проверьте: Windows запускается при отключённом Secure Boot?
Если при временном отключении Secure Boot Windows загружается нормально, это сильный признак, что сама система и BCD живы, а проблема именно в доверии Secure Boot.
Временно отключите Secure Boot в BIOS/UEFI. Если Windows запустилась, не оставляйте Secure Boot выключенным навсегда: используйте рабочую систему для восстановления сертификатов и загрузчика.
Перед изменениями сохраните ключ BitLocker
Если системный диск зашифрован BitLocker или Device Encryption, изменение Secure Boot, TPM или параметров UEFI может запросить ключ восстановления. Перед продолжением убедитесь, что у вас есть доступ к Recovery Key.
Основной способ: SecureBootRecovery.efi
Microsoft предоставляет официальный инструмент SecureBootRecovery.efi. Он предназначен в том числе для ситуации, когда после сброса Secure Boot в прошивке пропал Windows UEFI CA 2023 и установленный загрузчик перестал считаться доверенным.
1. Подготовьте флешку FAT32
Отформатируйте USB-флешку в FAT32 и создайте на ней папки:
EFI
└── BOOT
2. Найдите SecureBootRecovery.efi
На актуально обновлённой Windows файл обычно находится здесь:
C:\Windows\Boot\EFI\SecureBootRecovery.efi3. Скопируйте файл на флешку
Поместите его в:
USB:\EFI\BOOT\и переименуйте в:
bootx64.efi4. Загрузитесь с флешки
Откройте Boot Menu или UEFI и выберите подготовленную USB-флешку. Официальный EFI-инструмент восстановит доверие к Windows UEFI CA 2023.
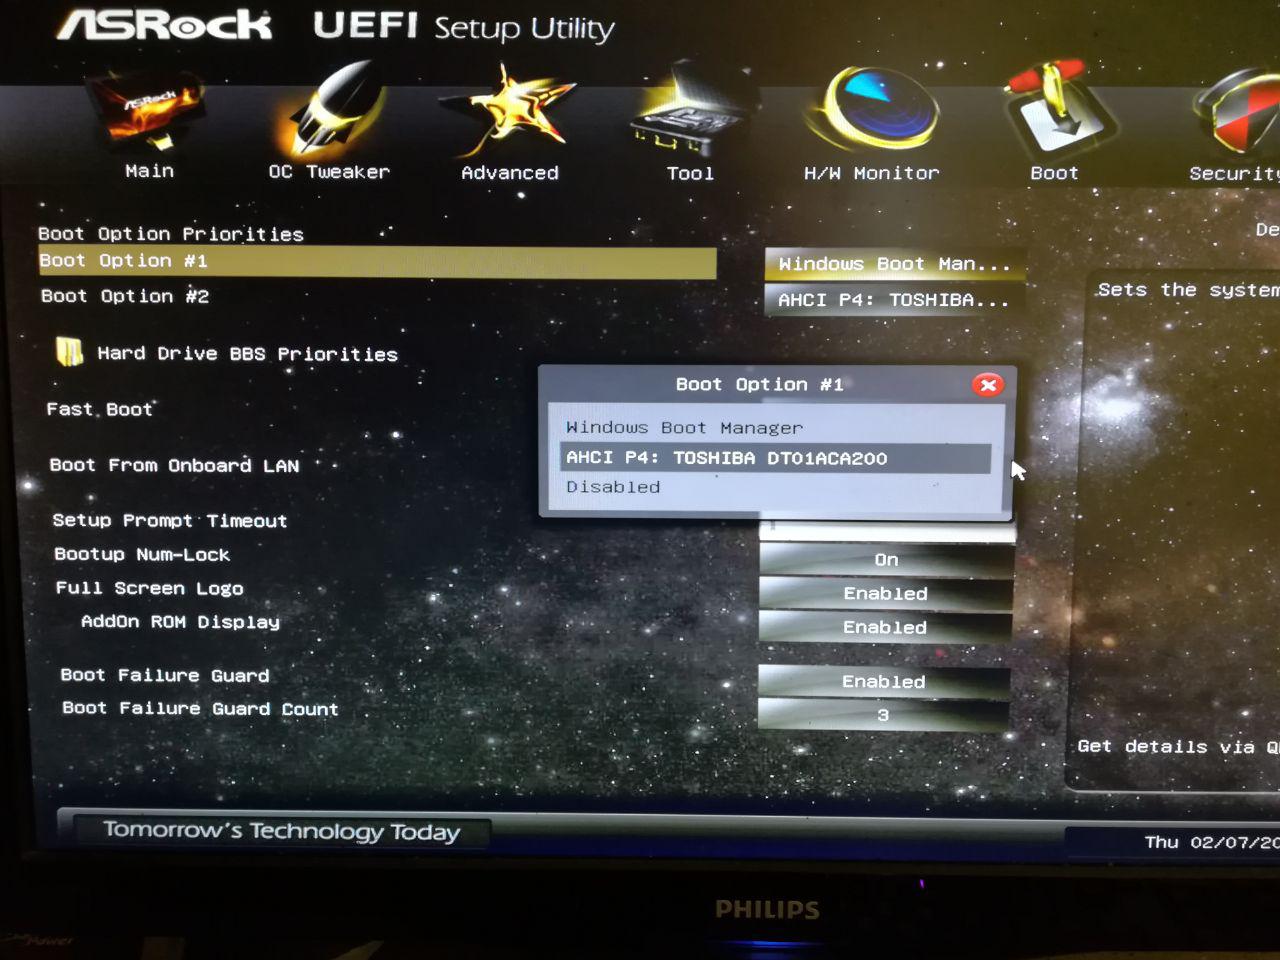
5. Верните Windows Boot Manager первым в очереди загрузки
После завершения процедуры включите Secure Boot, поставьте Windows Boot Manager первым устройством загрузки и проверьте запуск Windows.
Почему не стоит просто нажимать Restore Factory Keys
В 2026 году это уже не универсальный совет. На устройстве, которое успело перейти на Windows UEFI CA 2023, сброс Secure Boot к старым заводским ключам может удалить новую цепочку доверия. Microsoft отдельно предупреждает не сбрасывать Secure Boot в firmware defaults, если прошивка OEM ещё не содержит актуальные сертификаты 2023 года.
Обновите BIOS/UEFI
После восстановления загрузки проверьте страницу поддержки ноутбука или материнской платы. Многие производители выпускают прошивки с обновлёнными Secure Boot defaults. Прошивку загружайте только с официального сайта производителя и строго для своей модели.
Как проверить подпись загрузчика Windows
Если Windows загружается с выключенным Secure Boot, откройте PowerShell/Терминал от имени администратора:
mountvol Z: /sПроверьте подпись:
([System.Security.Cryptography.X509Certificates.X509Certificate2]::CreateFromSignedFile("Z:\EFI\Microsoft\Boot\bootmgfw.efi")).IssuerДля нового загрузчика ожидается упоминание Windows UEFI CA 2023. После проверки отключите EFI-раздел:
mountvol Z: /dЕсли загрузчик всё ещё подписан PCA 2011
Если в подписи указан Microsoft Windows Production PCA 2011, система использует старую цепочку. Этот сертификат истекает 19 октября 2026 года, поэтому устройству необходимо перейти на новый Windows Boot Manager и актуальную цепочку доверия.
Не заменяйте EFI-файлы случайными файлами из интернета. Сначала установите все обновления Windows, обновите BIOS/UEFI и дайте Windows применить Secure Boot certificate updates.
Если Windows Boot Manager повреждён
Если ошибка не исчезает даже после восстановления сертификатов, возможна отдельная проблема с EFI-файлами или BCD.
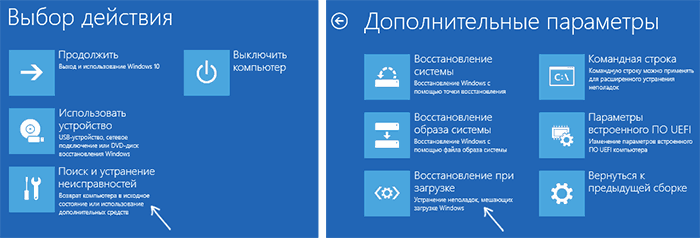
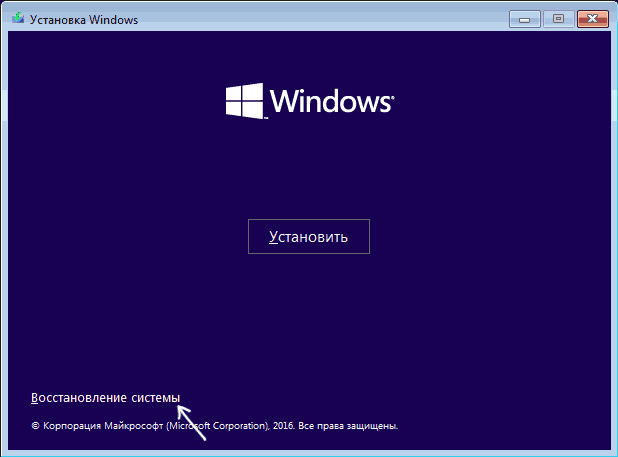
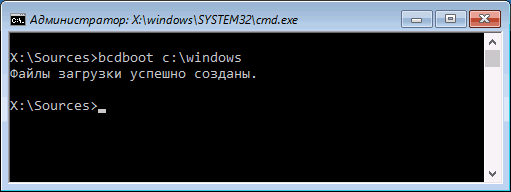
Загрузитесь с установочной флешки Windows 11 → Восстановление системы → Поиск и устранение неисправностей → Командная строка. Для восстановления загрузочных файлов используется BCDBoot, например:
bcdboot C:\Windows /s S: /f UEFIБуквы системного и EFI-разделов в среде восстановления могут отличаться, поэтому команду нельзя копировать вслепую.
Когда Secure Boot нельзя оставлять выключенным
- на Windows 11;
- при использовании BitLocker;
- на рабочих и корпоративных компьютерах;
- если система должна соответствовать политикам безопасности;
- для игр и античит-систем, требующих Secure Boot.
Dual Boot и Linux
Переход на сертификаты 2023 года затрагивает и сторонние UEFI-загрузчики. Если ошибка появилась на dual-boot системе, не удаляйте Linux-разделы и не переустанавливайте Windows сразу. Сначала выясните, что именно блокируется: Windows Boot Manager, GRUB/shim или другой EFI-загрузчик.
Если ошибка появилась после сброса BIOS
- Windows обновила загрузчик до Windows UEFI CA 2023;
- новый сертификат был добавлен в UEFI DB;
- после сброса BIOS/ключей прошивка вернула старую базу доверия;
- Secure Boot перестал доверять установленному Windows Boot Manager.
В такой ситуации SecureBootRecovery.efi — предпочтительный вариант, а не переустановка Windows.
Если не помогло
- временно отключите Secure Boot и проверьте загрузку Windows;
- проверьте подпись
bootmgfw.efi; - установите актуальные обновления Windows;
- обновите BIOS/UEFI с сайта OEM;
- восстановите EFI-загрузчик через BCDBoot;
- проверьте, не используется ли сторонний загрузчик;
- на корпоративном ПК не меняйте Secure Boot keys самостоятельно — обратитесь к администратору.
FAQ
Ошибка означает, что Windows повреждена?
Не обязательно. Если Windows запускается при выключенном Secure Boot, чаще проблема в доверии UEFI к подписи загрузчика.
Можно ли просто выключить Secure Boot?
Для диагностики — временно да. Как постоянное решение — нежелательно.
Почему ошибка появилась после сброса BIOS?
Сброс мог удалить Windows UEFI CA 2023 из Secure Boot DB, тогда как Windows Boot Manager уже подписан новым сертификатом.
Нужно ли переустанавливать Windows?
Обычно нет. Сначала восстановите Secure Boot trust с помощью официального SecureBootRecovery.efi и проверьте загрузочные файлы.