
BitLocker шифрует том целиком и защищает данные при краже или физическом доступе к накопителю. Для съёмных дисков используется BitLocker To Go.
Перед включением
- сделайте backup важных данных;
- проверьте состояние SSD/HDD;
- убедитесь, что TPM/UEFI работают штатно;
- подготовьте отдельное безопасное место для recovery key.
Ключ восстановления — критически важен
Recovery key нужен, если TPM, прошивка, Secure Boot или аппаратная конфигурация изменились и автоматическая разблокировка больше не проходит. Не храните единственную копию ключа только на том же зашифрованном диске.
Проверить статус
manage-bde -statusСистемный диск
На совместимом Windows-устройстве BitLocker может использовать TPM для прозрачной разблокировки при нормальной загрузке. Дополнительно в управляемой среде можно применять PIN/политики.
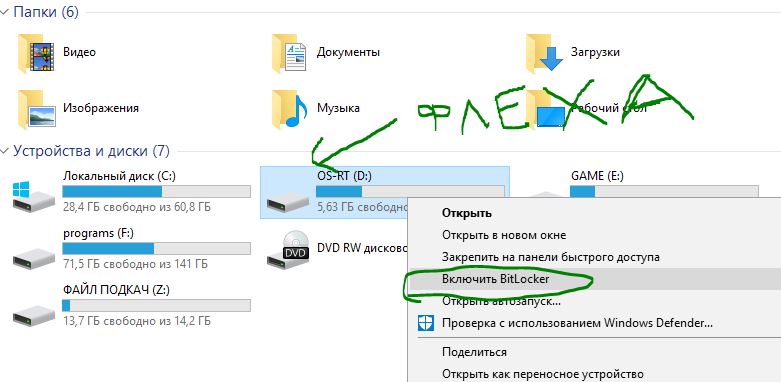
Флешка или внешний диск
Для BitLocker To Go обычно используется пароль или smart card. Выберите совместимый режим только если диск должен открываться на старых версиях Windows.
Шифровать только используемое место или весь диск?
Для нового пустого диска достаточно used-space-only. Для уже использовавшегося накопителя полное шифрование лучше скрывает остатки ранее удалённых данных.
Не путайте BitLocker и пароль Windows
Пароль пользователя защищает вход в ОС, а BitLocker — данные на выключенном устройстве/снятом диске. Это разные уровни защиты.



