Обычный OpenVPN Community Edition отлично работает без графического интерфейса, но при нескольких пользователях быстро появляются вопросы: где выпускать профили, как отзывать доступ, кто подключён сейчас и какие сети выдаются клиентам. Для этого удобнее использовать отдельный web UI, а не редактировать конфиги вручную на каждом изменении.
Официальный вариант — OpenVPN Access Server
Access Server — отдельный продукт OpenVPN с Admin Web UI и Client Web UI. Через административную панель можно управлять пользователями, аутентификацией, сетями и политиками доступа, а пользователи получают свои профили через клиентский портал.
По актуальной документации Access Server можно использовать бесплатно для небольшого числа одновременных подключений, а дальнейшее масштабирование требует лицензии. Перед внедрением лучше проверять текущие условия лицензирования на официальном сайте.
Что должен уметь нормальный web UI
- создавать и отключать пользователей;
- выдавать и отзывать профили;
- показывать активные сессии;
- задавать маршруты и разрешённые сети;
- управлять MFA или внешней аутентификацией;
- не хранить приватные ключи в общедоступном каталоге.
Не публикуйте админку в интернет без защиты
Административная панель VPN — одна из самых чувствительных точек инфраструктуры. Ограничьте доступ отдельной сетью, VPN или firewall, используйте TLS, сильные пароли и MFA. Сам факт наличия HTTPS ещё не делает открытую всему миру админку хорошей идеей.
Когда достаточно Community Edition
Для одного-двух туннелей сервер можно спокойно вести конфигурационными файлами и PKI. OpenVPN поддерживает routed TUN-схему, сертификаты клиентов, UDP/TCP-транспорт и гибкую маршрутизацию. Web UI становится полезнее, когда доступом управляет не один администратор или пользователей много.
Исторический вариант: модуль OpenVPN + CA для Webmin
В старых установках OpenVPN часто управляли через сторонний модуль OpenVPN + CA для Webmin. Этот раздел оставлен как историческая и миграционная справка: интерфейс ниже не является современным OpenVPN Access Server и не должен восприниматься как рекомендуемая новая установка.
1. Установка модуля
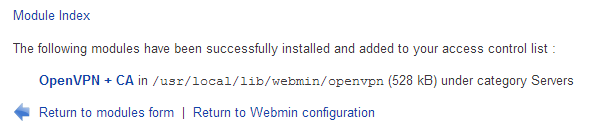
Модуль загружался через Webmin → Webmin Configuration → Webmin Modules.

2. Создание CA и сертификатов
После установки модуль появлялся в разделе серверов. В нём создавался корневой CA, затем серверный сертификат и клиентские сертификаты.
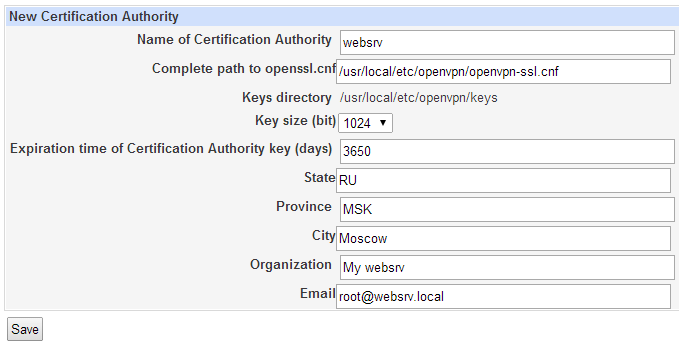
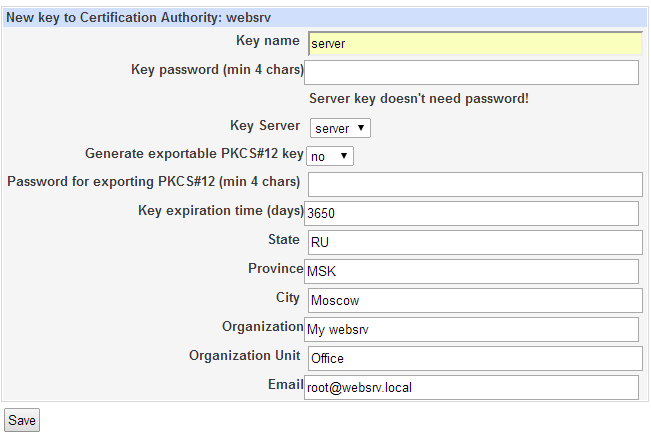
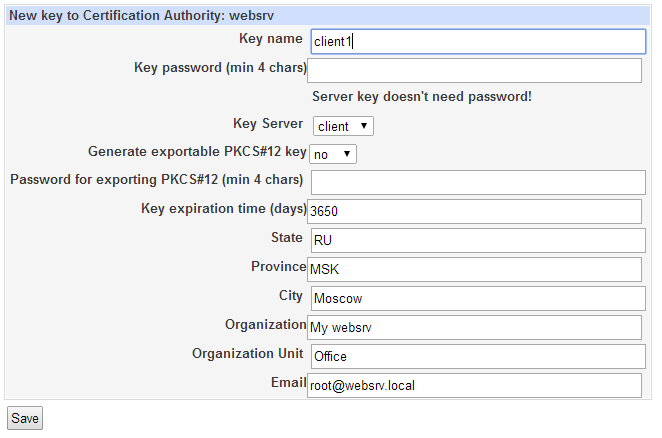
3. Настройка OpenVPN-сервера
Параметры VPN задавались через длинную форму Webmin. На старых скриншотах видны типичные поля сервера и список созданных экземпляров.


4. Клиенты и экспорт профиля
Для клиента выбирался сертификат, задавался внешний адрес сервера, после чего модуль мог сформировать архив с конфигурацией и сертификатами.

После экспорта профиль проверялся обычным OpenVPN GUI.
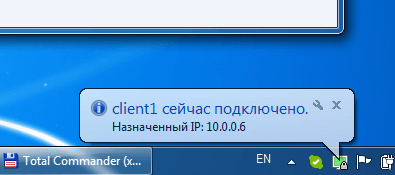
Если такой модуль всё ещё используется на старом сервере, перед миграцией обязательно сохраните CA, приватные ключи, конфигурации сервера, клиентские профили и список отозванных сертификатов. Переносить старую панель как есть на новый сервер обычно хуже, чем мигрировать PKI и конфигурацию в поддерживаемую платформу.
Не ставьте случайные панели из старых инструкций
Старые проекты web UI часто больше не поддерживаются, используют устаревшие зависимости или получают полный доступ к PKI. Перед установкой сторонней панели проверьте дату релиза, модель безопасности, права процесса и наличие резервного копирования конфигурации и сертификатов.
Итог: web UI нужен не «для красоты», а для управляемого жизненного цикла доступа. Для небольшого стенда хватит Community Edition, для централизованного управления проще рассматривать Access Server или другую активно поддерживаемую платформу.