
Ниже — минимальная рабочая схема подключения Linux-сервера к Elastic Cloud через Fleet и Elastic Agent. Цель — не просто установить Agent, а получить тестовое событие в data stream и найти его через Elasticsearch API.
1. Проверяем доступность Cloud
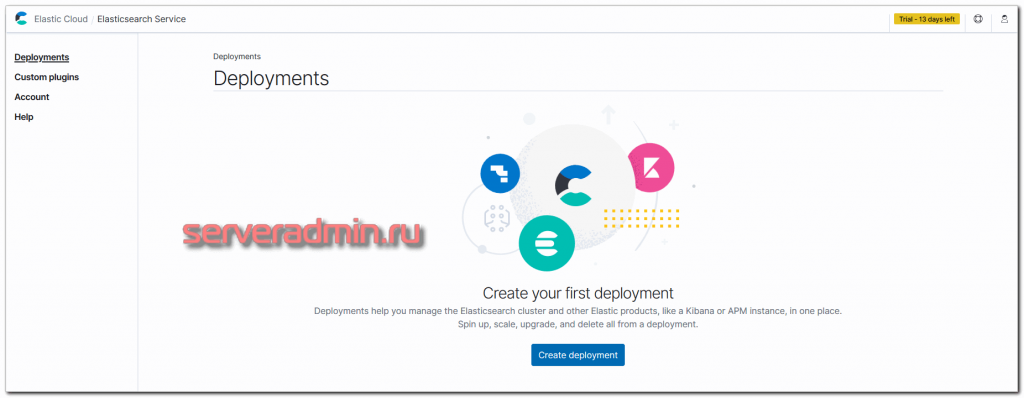
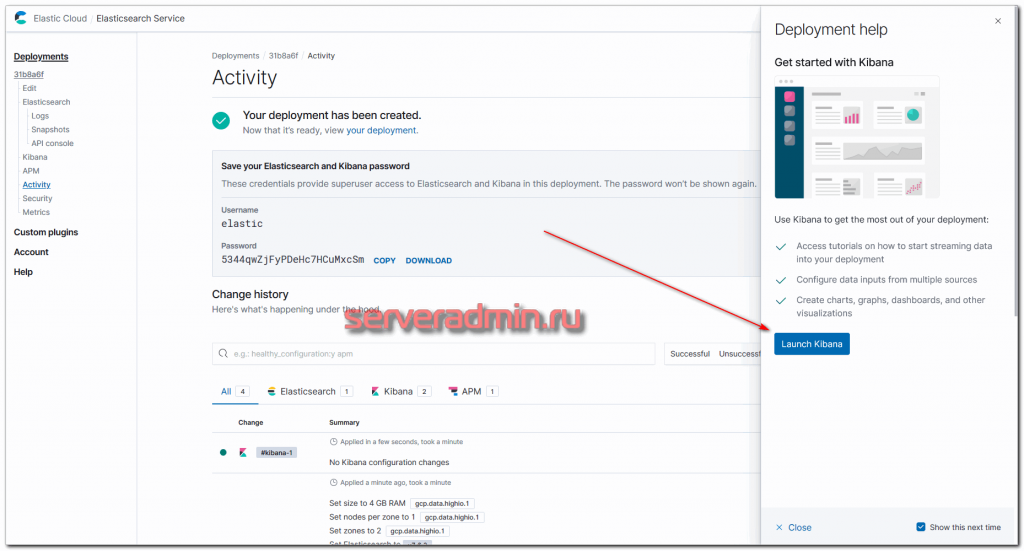
В старом интерфейсе Elastic Cloud первым шагом было создание Deployment с выбором облачной площадки и региона. Сегодня мастер выглядит иначе, но смысл тот же: после развёртывания вы получаете Elasticsearch и Kibana endpoints.
curl -I https://YOUR-KIBANA-ENDPOINT
curl -I https://YOUR-ELASTICSEARCH-ENDPOINT
2. Создаём policy в Fleet
- Откройте Kibana → Management → Fleet.
- Создайте Agent policy, например
linux-servers. - Добавьте интеграцию System.
- Включите system logs и system metrics.
- Сохраните policy.
3. Устанавливаем Elastic Agent
Исторически в Elastic Cloud для Apache logs использовалась связка Filebeat + готовый module. В старой Kibana мастер Add log data показывал готовую инструкцию по установке и настройке. Сейчас этот сценарий в основном заменён Fleet/Elastic Agent, но старые экраны полезны для понимания эволюции процесса.
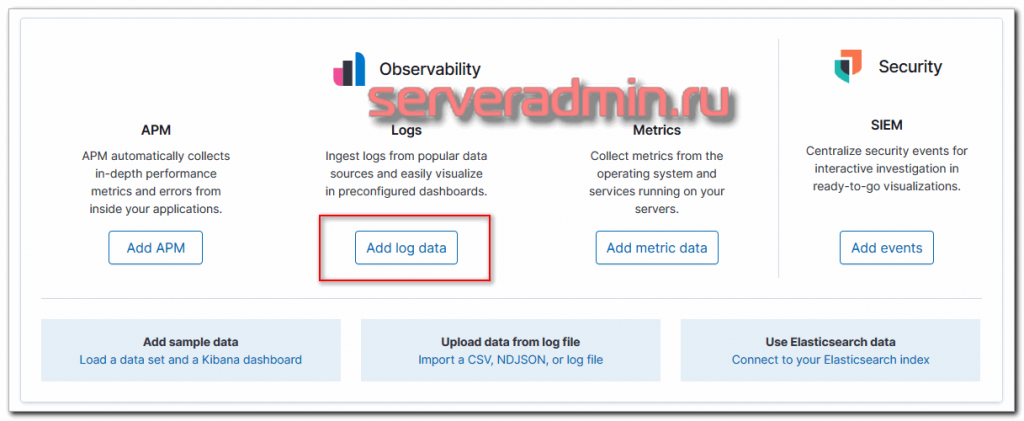
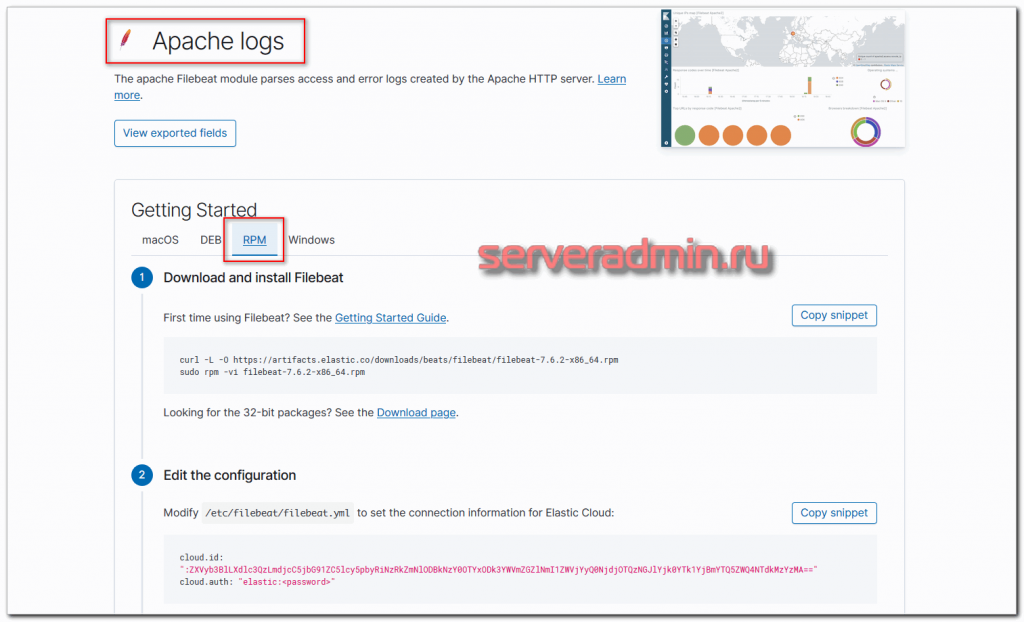
Команду скачивания и enrollment-token копируйте из Fleet для своей версии и архитектуры. Типовой порядок:
tar -xzf elastic-agent-*.tar.gz
cd elastic-agent-*
sudo ./elastic-agent install \
  --url=https://YOUR-FLEET-SERVER:8220 \
  --enrollment-token=YOUR_ENROLLMENT_TOKEN
4. Проверяем службу
sudo systemctl status elastic-agent --no-pager
sudo elastic-agent status
sudo elastic-agent inspect
5. Генерируем тестовое событие
logger -p user.warning 'elastic-cloud-test-1633'
journalctl --since '5 min ago' | grep elastic-cloud-test-1633
6. Проверяем data streams
export ES_URL=https://YOUR-ELASTICSEARCH-ENDPOINT
export ES_API_KEY=YOUR_API_KEY

curl -sS -H "Authorization: ApiKey $ES_API_KEY" \
  "$ES_URL/_data_stream/logs-system.*?pretty"
7. Ищем тестовое событие через API
curl -sS -H "Authorization: ApiKey $ES_API_KEY" \
  "$ES_URL/logs-system.*/_search?q=message:elastic-cloud-test-1633&pretty"
8. Проверяем поля
После поступления событий проверьте их не только API-запросом, но и визуально в Discover. В старом Filebeat-сценарии там появлялся индекс filebeat-*; в современной схеме вместо него будут соответствующие data streams.
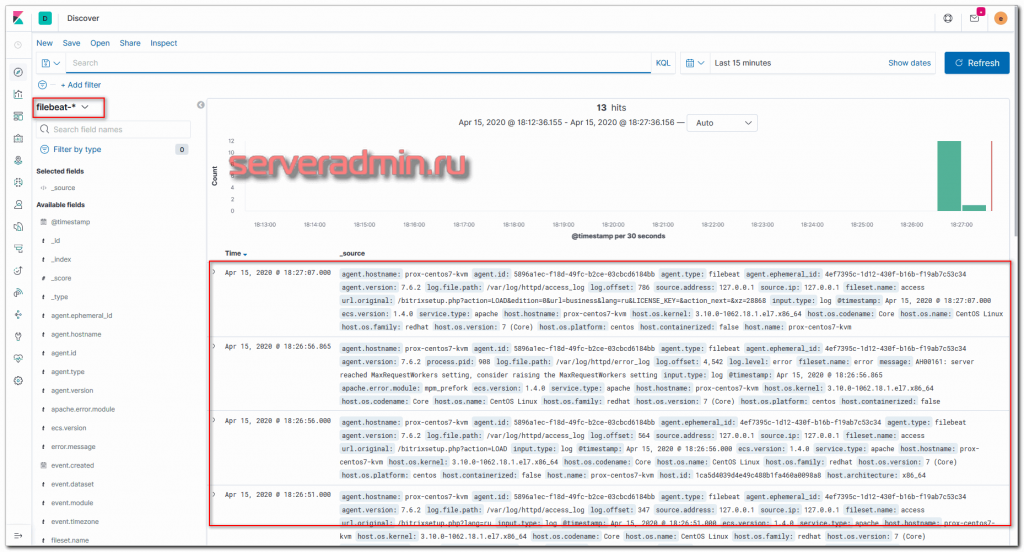
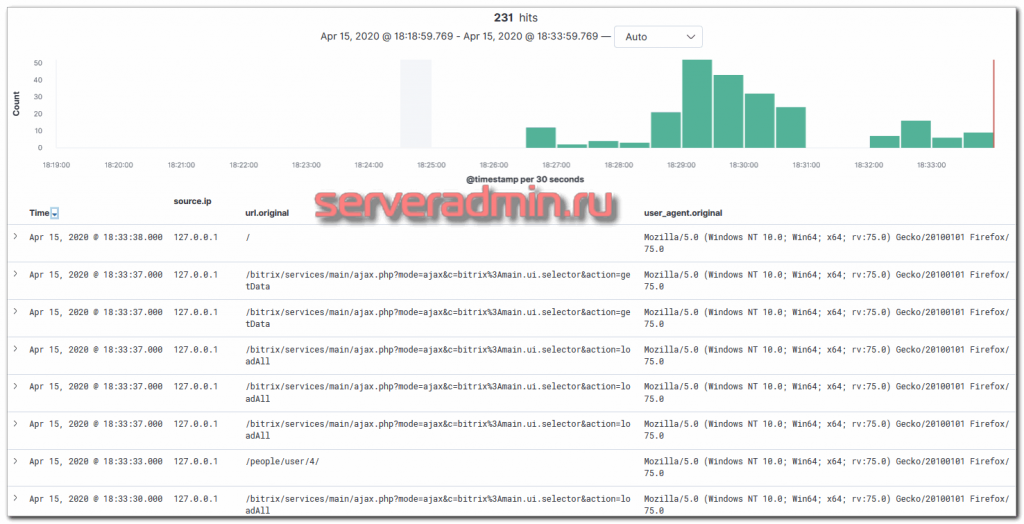
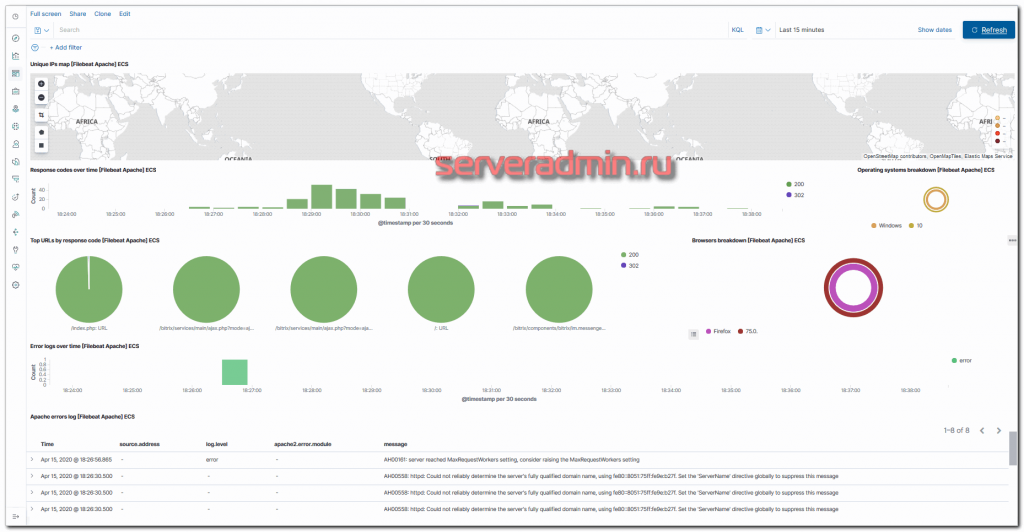
Готовые integrations также могут устанавливать преднастроенные dashboards. Старый Apache dashboard ниже — пример того, какой результат можно получить сразу после корректного ingest.
@timestampсоответствует времени события;host.nameсодержит имя сервера;data_stream.datasetотносится к System integration;messageсодержит тестовую строку;- событие видно в Discover.
9. Диагностика
sudo elastic-agent status
sudo journalctl -u elastic-agent --since '15 min ago' --no-pager
sudo ss -ntp | grep elastic-agent
curl -vk https://YOUR-FLEET-SERVER:8220
10. Rollback
sudo elastic-agent uninstallПосле удаления удалите неактивный Agent из Fleet и убедитесь, что policy больше не используется этим хостом.
Критерий успеха: Agent имеет статус Healthy, data stream создан, тестовое сообщение находится через API и Discover, а поля host и dataset заполнены корректно.



