Debian вполне подходит для небольшого программного маршрутизатора, VPN-шлюза или лабораторного firewall. В современных выпусках Debian базовый рекомендуемый стек фильтрации — nftables, поэтому старые статьи, построенные вокруг длинных iptables-скриптов, лучше пересобрать.
1. Сначала сеть, потом NAT
Настройте LAN- и WAN-интерфейсы, адреса и маршрут по умолчанию. Сам Debian должен видеть интернет и внутреннюю сеть до того, как вы начнёте включать транзит трафика.
2. Включите IP forwarding
Разрешите IPv4 forwarding через sysctl и сохраните настройку в системной конфигурации. Для IPv6 используйте отдельную политику маршрутизации и firewall.
3. Используйте nftables
В старой конфигурации Debian-шлюза firewall строился на iptables. Перед переходом на nftables полезно сохранить состояние старых правил и сравнить его с новой политикой.
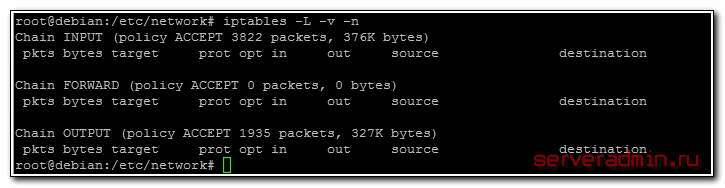
После применения нового набора правил обязательно проверьте, что административный доступ не потерян и ожидаемые цепочки действительно загружены.
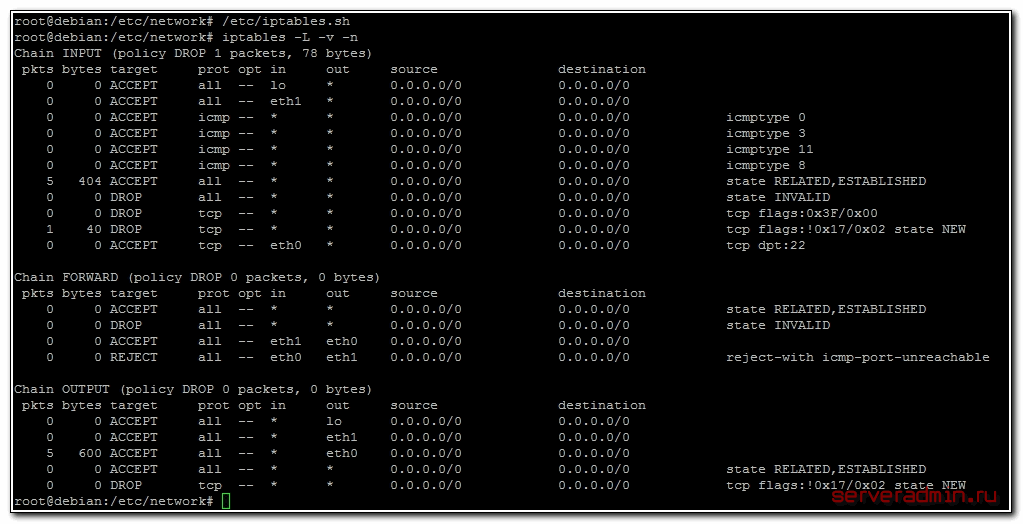
nftables в Debian является штатной современной основой firewall и NAT. Создайте отдельные цепочки для input, forward и NAT, а правила держите в одном управляемом конфиге.
4. Masquerade для динамического WAN
Если клиенты используют приватные IPv4-адреса, а внешний адрес шлюза меняется, в postrouting обычно применяют masquerade. Но NAT не должен автоматически разрешать весь forward-трафик: политика доступа задаётся отдельно.
5. Разрешайте только нужные направления
Типовой сценарий — разрешить established/related соединения и новые подключения из LAN в WAN, а новые входящие с WAN блокировать. Port forwarding добавляйте только для конкретного сервиса и адреса.
6. Не забудьте DHCP и DNS
После запуска DHCP проверьте клиентский компьютер: он должен получить адрес, маску, шлюз и DNS автоматически.
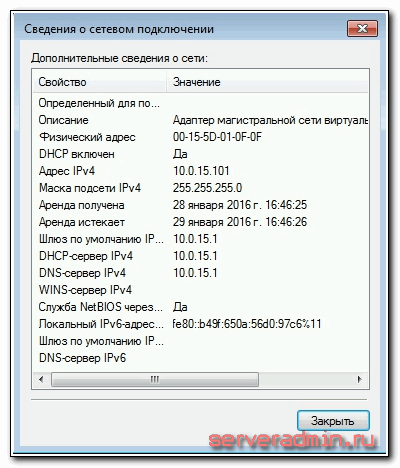
Если Debian должен ещё раздавать клиентам адреса, это отдельная служба. DNS тоже проверяйте отдельно: ситуация «ping по IP работает, сайты не открываются» обычно не связана с NAT.
7. Смотрим реальный трафик
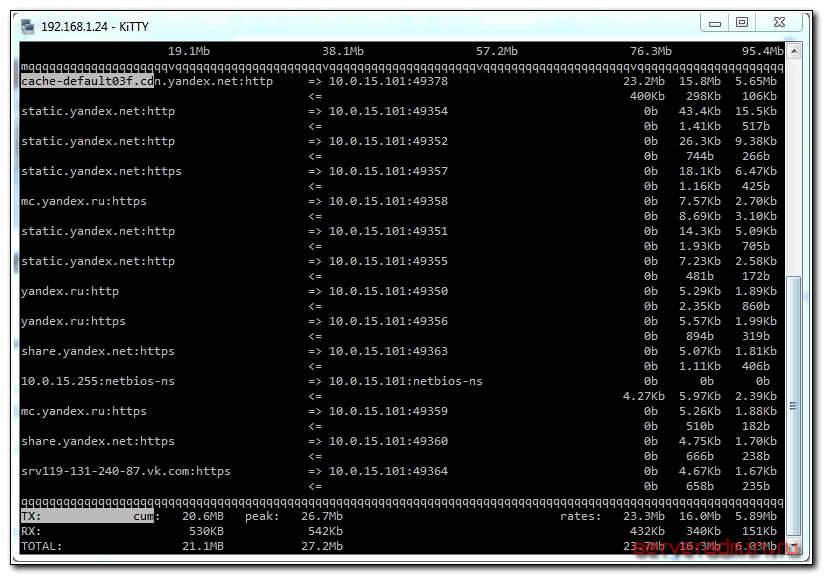
Для быстрой оценки текущей загрузки канала удобно использовать iftop на LAN-интерфейсе: так видно, какой клиент, куда и с какой скоростью передаёт данные.
Безопасное применение
Удалённо меняя firewall, держите второй канал доступа или автоматический rollback. Перед перезагрузкой убедитесь, что конфигурация nftables сохраняется и поднимается автоматически после старта системы.
Итог: Debian-шлюз лучше строить на трёх понятных элементах: маршрутизация, firewall и NAT. Когда они разделены логически, диагностика становится простой и предсказуемой.