ClearOS долго был удобным вариантом для небольшого офиса: один сервер мог раздавать интернет, выполнять NAT, фильтровать трафик, выдавать DHCP, обслуживать DNS и VPN. Проблема начинается позже — когда система устаревает, а никто уже не помнит, какие галочки в веб-интерфейсе отвечают за реально важные правила.
Цель этой статьи — не просто заменить один дистрибутив другим. Мы разложим шлюз на понятные роли и перенесём их так, чтобы после миграции было ясно, где лежат правила firewall, кто раздаёт адреса, как публикуются внутренние сервисы и как вернуть старую схему за несколько минут.
Что получим в итоге
- новый шлюз на поддерживаемой системе;
- задокументированные LAN/WAN-интерфейсы и подсети;
- понятные правила NAT и port forwarding;
- резервные копии DHCP, DNS и VPN-настроек;
- проверочный сценарий для пользователей;
- готовый план быстрого возврата на ClearOS.
1. Не начинайте с установки новой системы
Самая частая ошибка — поставить новый сервер и только потом вспоминать, что старый ClearOS ещё раздавал адреса телефонам, публиковал 443 порт внутреннего сервера и держал site-to-site VPN. Сначала собираем факты.
На старом шлюзе зафиксируйте интерфейсы, адреса, маршруты, DHCP-диапазоны, резервирования, DNS-записи, правила перенаправления портов, VPN-подсети и список открытых сервисов. Даже если часть команд зависит от версии ClearOS, базовую картину можно собрать стандартными Linux-инструментами.
mkdir -p /root/clearos-export
ip -br addr > /root/clearos-export/ip-addresses.txt
ip route > /root/clearos-export/routes.txt
ss -lntup > /root/clearos-export/listening-ports.txt
iptables-save > /root/clearos-export/iptables-save.txt 2>/dev/null || true
nft list ruleset > /root/clearos-export/nftables.txt 2>/dev/null || true
find /etc -maxdepth 3 -type f \( -iname '*dhcp*' -o -iname '*dnsmasq*' -o -iname '*openvpn*' \) > /root/clearos-export/config-files.txt
tar -czf /root/clearos-export-$(date +%F).tar.gz /root/clearos-export
Этот архив не является полноценным backup всей системы, зато даёт снимок текущей логики. Он особенно полезен, когда после переключения внезапно выясняется, что «у бухгалтерии был отдельный DNS» или «камера ходила через специальный DNAT».
Как выглядела исходная настройка ClearOS
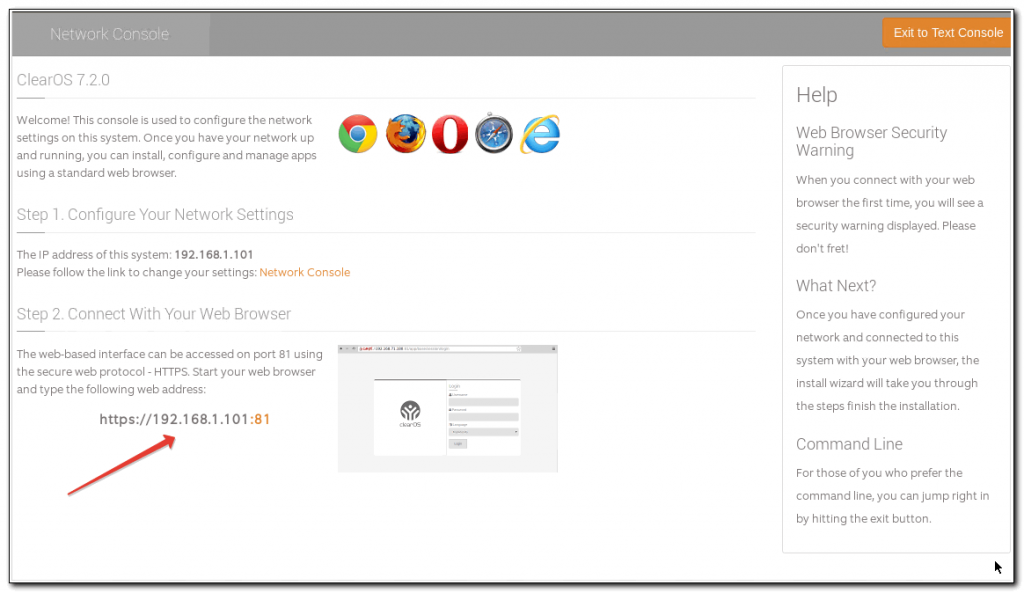
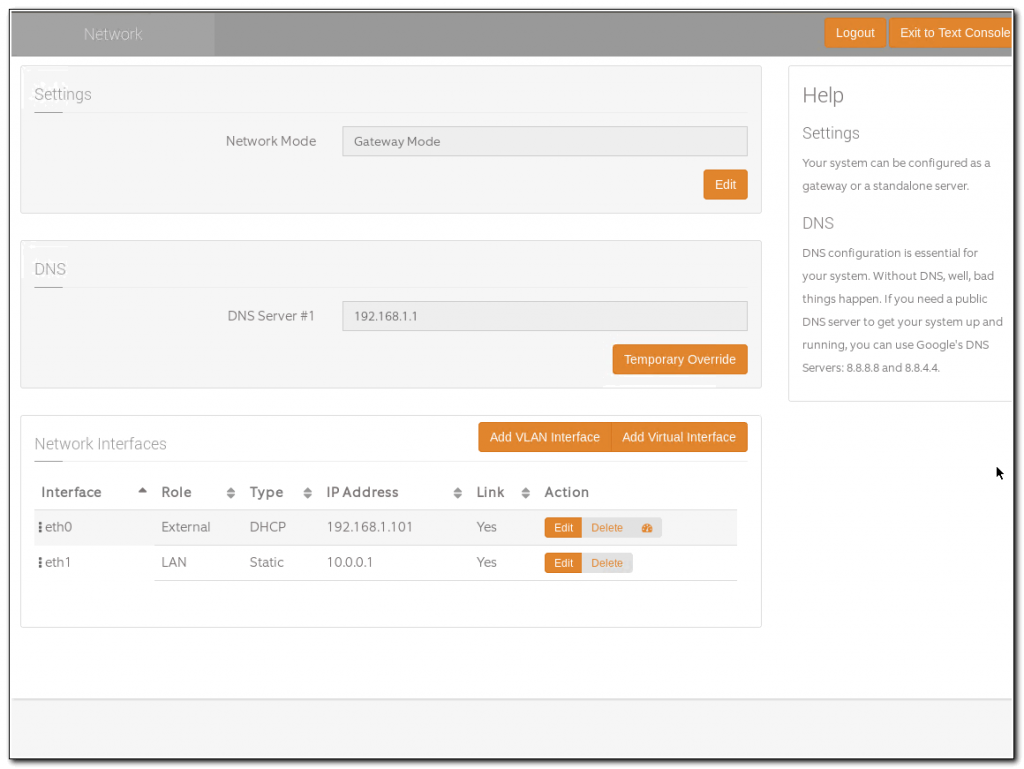
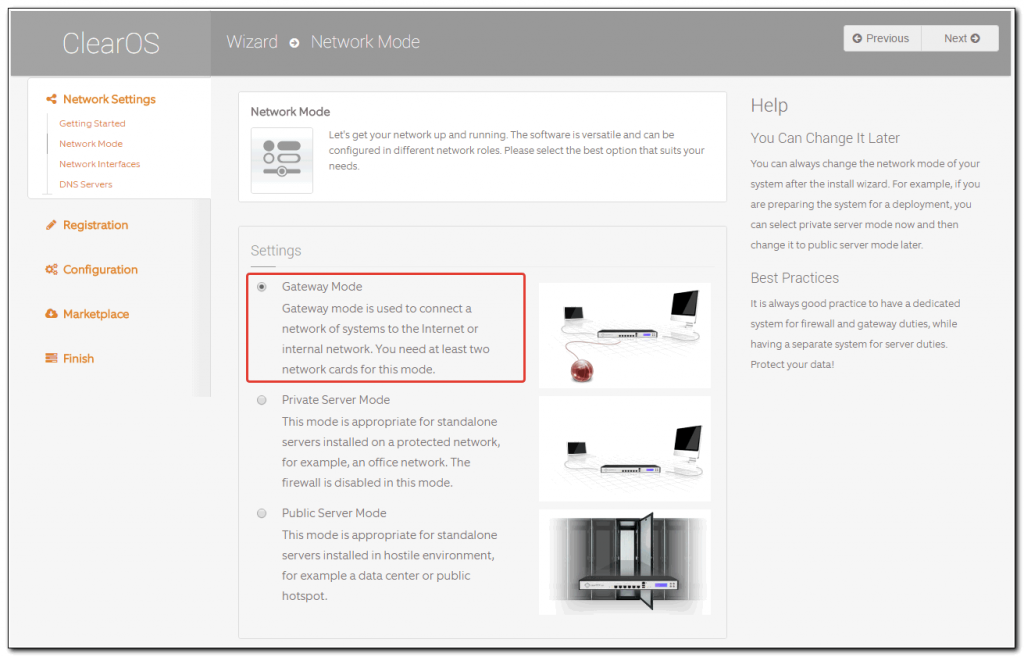
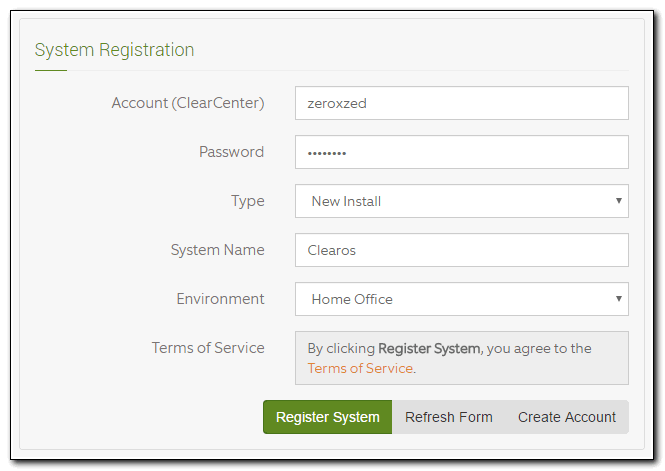
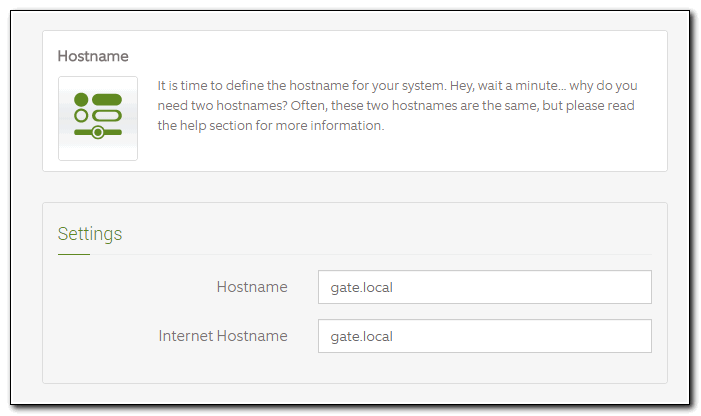
Перед миграцией полезно пройти старую конфигурацию глазами. На этих исходных экранах видны первый запуск, Network Console, вход в веб-панель, выбор Gateway Mode, регистрация системы и имя сервера. Именно эти параметры нужно перенести в схему нового шлюза, а не пытаться копировать ClearOS «как есть».
2. Рисуем простую схему сети
Даже схема в текстовом файле лучше, чем память администратора. Укажите внешний интерфейс, внутреннюю сеть, адрес старого шлюза и временный адрес нового.
WAN: провайдер -> старый ClearOS
LAN: 192.168.10.0/24
Старый gateway: 192.168.10.1
Новый gateway на этапе теста: 192.168.10.254
DHCP: 192.168.10.100-192.168.10.200
DNS: 192.168.10.1
Публикации: WAN:443 -> 192.168.10.20:443
Временный адрес 192.168.10.254 позволяет развернуть новый шлюз параллельно и протестировать его на одном компьютере, не переключая весь офис.
3. Выбираем основу нового шлюза
Для небольшой сети подойдут Debian или Ubuntu Server с nftables. Если нужна полноценная специализированная панель, можно рассмотреть firewall-дистрибутив, но принцип миграции остаётся тем же: сначала маршрутизация и firewall, затем DHCP/DNS, потом VPN и дополнительные сервисы.
Не пытайтесь сразу вернуть все модули ClearOS. Прокси, антивирусная фильтрация и веб-категории часто использовались «по историческим причинам». Сначала поднимите критичные функции, без которых офис действительно не работает.
4. Поднимаем новый шлюз параллельно
На новом сервере назначаем LAN-адрес 192.168.10.254. Старый ClearOS пока остаётся основным шлюзом 192.168.10.1. Это даст нам безопасное тестовое окно.
ip -br addr
ip route
ping -c 3 192.168.10.1
ping -c 3 1.1.1.1
getent hosts example.com
Новый сервер должен сам видеть локальную сеть, интернет и DNS. Пока этого нет, переходить к NAT и клиентским тестам рано.
5. Включаем маршрутизацию и NAT
Сначала фиксируем старые firewall-правила
В ClearOS правила могли быть разбросаны между Incoming Firewall, Custom Firewall и Port Forwarding. Просмотрите все три раздела и выпишите назначения правил. Скриншоты ниже показывают типичную старую конфигурацию: разрешение SSH, ручные iptables-правила и публикацию внутреннего веб-сервера.
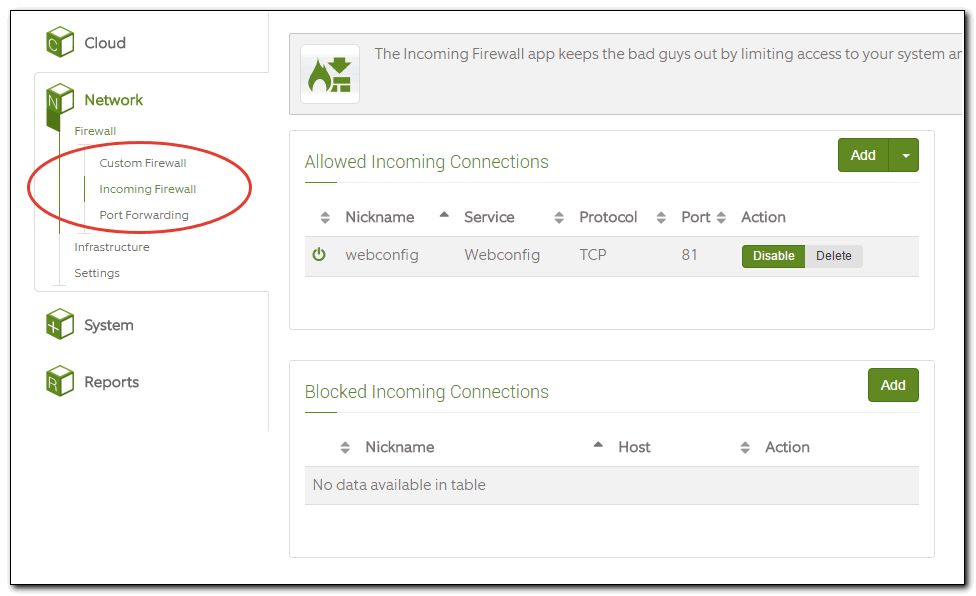
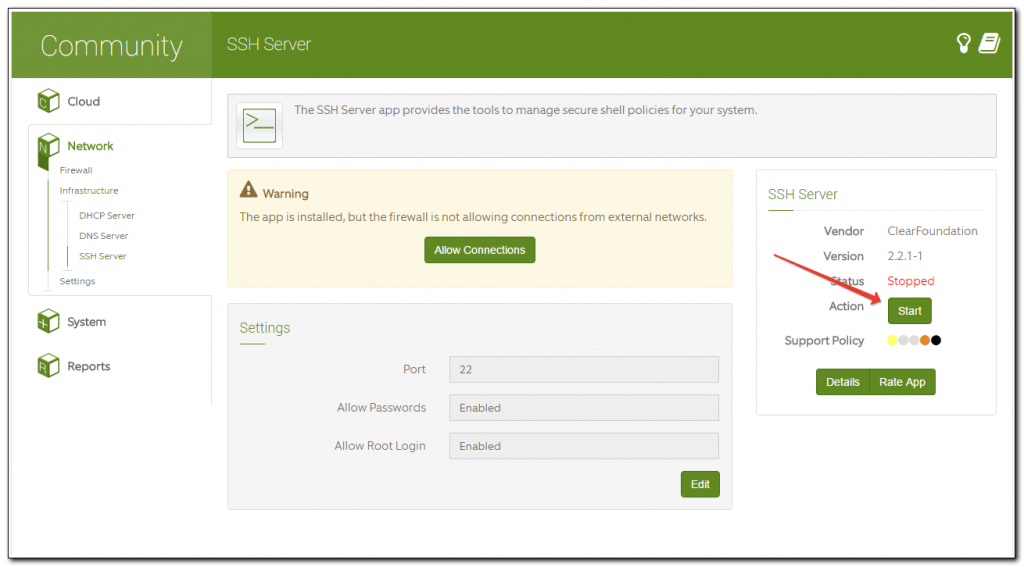
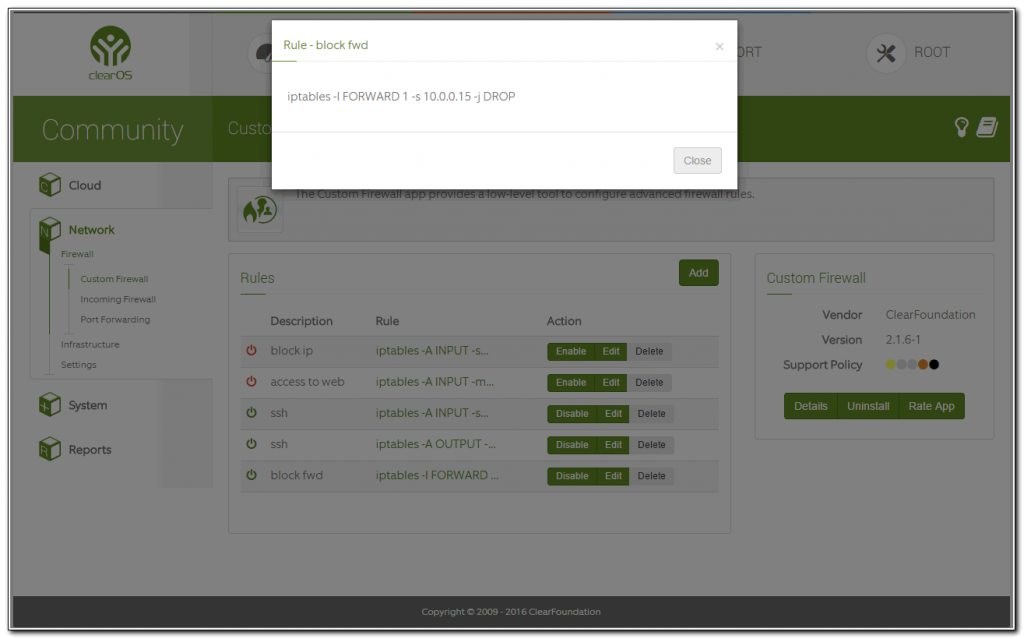
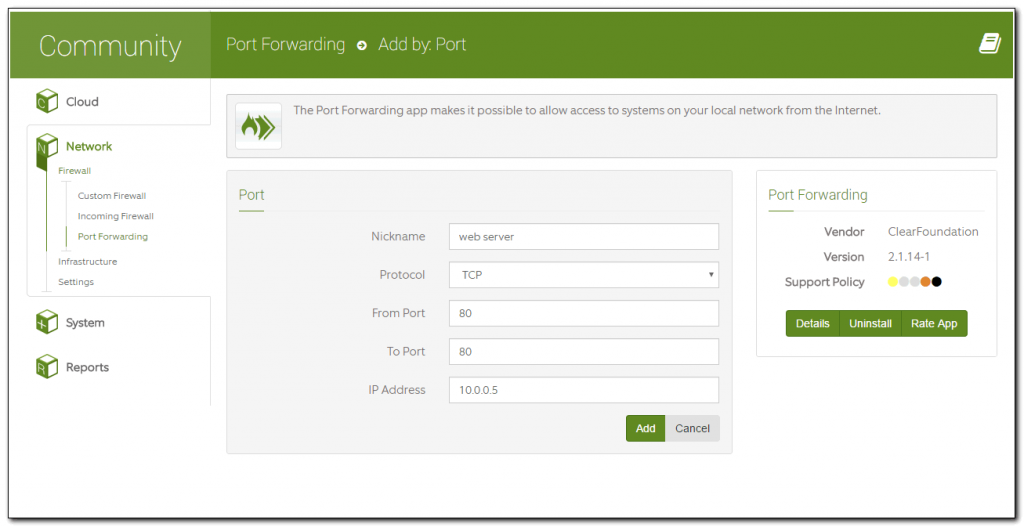
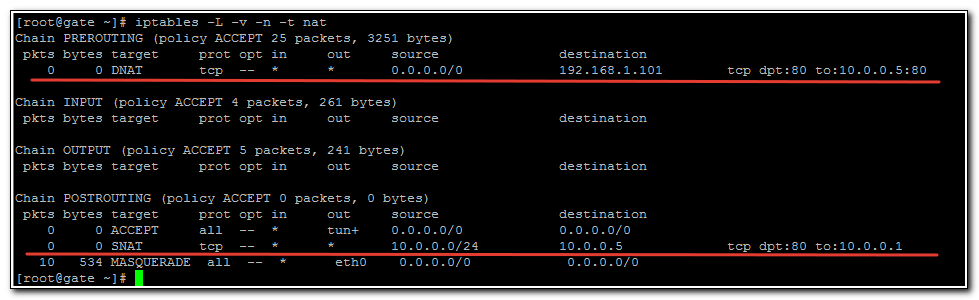
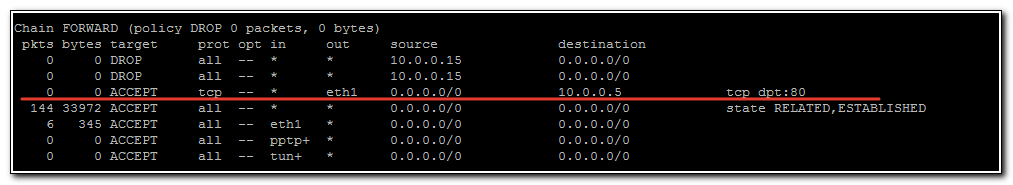
Маршрутизация разрешает передавать пакеты между LAN и WAN. NAT заменяет внутренний адрес клиента внешним адресом шлюза, чтобы ответы из интернета возвращались обратно.
cat > /etc/sysctl.d/99-gateway.conf <<'EOF'
net.ipv4.ip_forward=1
EOF
sysctl --system
sysctl net.ipv4.ip_forward
После этого значение должно быть равно 1. Но само включение forwarding ещё не даёт клиентам интернет — нужны правила firewall и NAT.
cat > /etc/nftables.conf <<'EOF'
flush ruleset

table inet filter {
  chain input {
    type filter hook input priority 0; policy drop;
    ct state established,related accept
    iif lo accept
    iifname "lan0" ip saddr 192.168.10.0/24 accept
  }

  chain forward {
    type filter hook forward priority 0; policy drop;
    ct state established,related accept
    iifname "lan0" oifname "wan0" ip saddr 192.168.10.0/24 accept
  }

  chain output {
    type filter hook output priority 0; policy accept;
  }
}

table ip nat {
  chain postrouting {
    type nat hook postrouting priority 100;
    oifname "wan0" ip saddr 192.168.10.0/24 masquerade
  }
}
EOF
nft -c -f /etc/nftables.conf
systemctl enable --now nftables
nft list ruleset
Замените lan0 и wan0 на реальные имена интерфейсов. Проверка nft -c выполняется до применения и защищает от банальной синтаксической ошибки.
6. Проверяем новый шлюз на одном компьютере
На тестовом ПК вручную укажите шлюз 192.168.10.254, но не меняйте настройки остальных устройств. Так мы проверим новую схему без простоя офиса.
ip route
ping -c 3 192.168.10.254
ping -c 3 1.1.1.1
getent hosts example.com
curl -I https://example.com
traceroute 1.1.1.1
Первый hop traceroute должен вести через новый шлюз. Если внешний IP пингуется, а доменные имена не открываются, маршрутизация и NAT уже работают — искать проблему нужно в DNS.
7. Переносим DHCP без конфликта
До отключения ClearOS зафиксируйте старый DHCP-диапазон, маску, gateway, DNS и резервирования. Ниже — исходные экраны DHCP, по которым удобно сверить перенос.
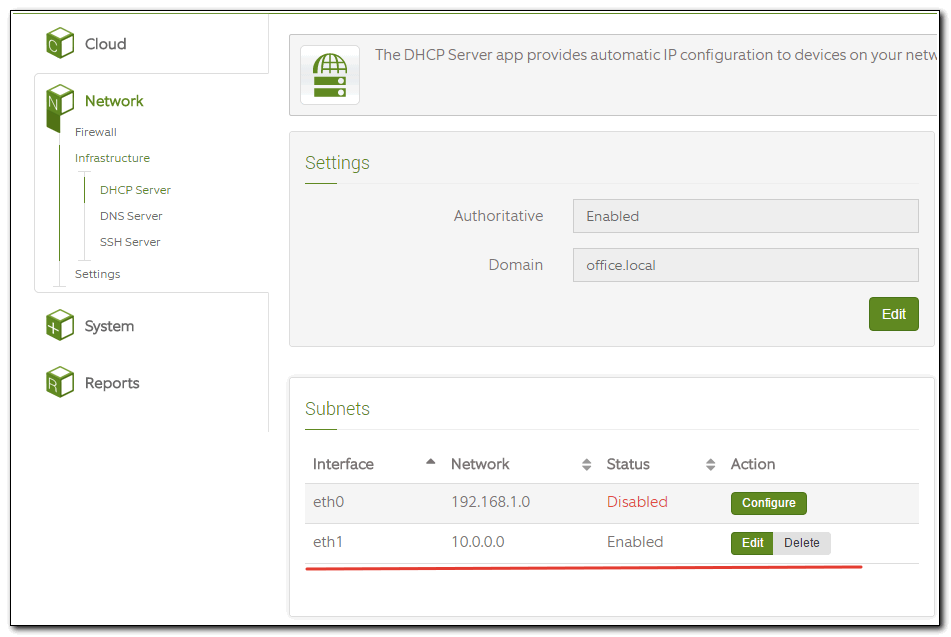
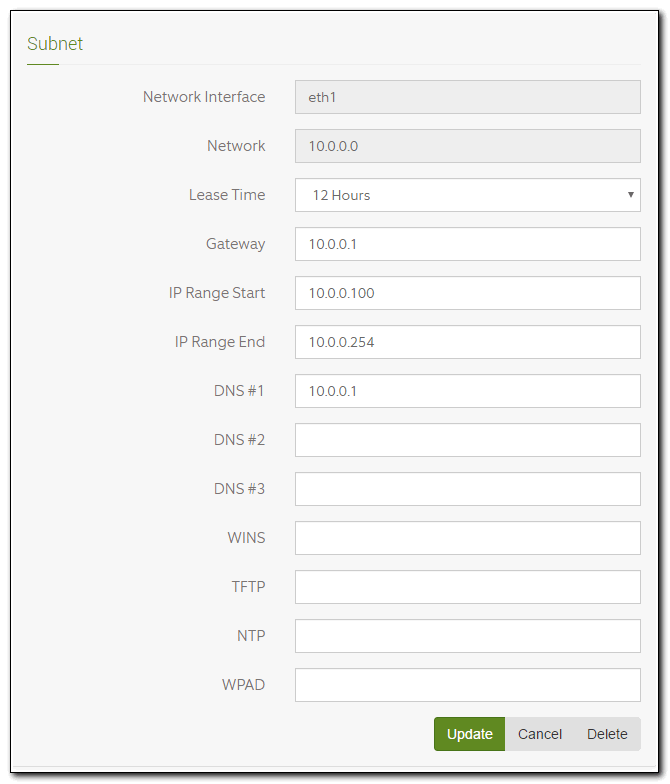
Два DHCP-сервера в одной сети могут раздавать клиентам разные шлюзы. Поэтому новый DHCP сначала настраиваем, проверяем конфигурацию, но не запускаем до остановки старого.
apt install -y dnsmasq
cp /etc/dnsmasq.conf /etc/dnsmasq.conf.backup
cat > /etc/dnsmasq.d/lan.conf <<'EOF'
interface=lan0
bind-interfaces
dhcp-range=192.168.10.100,192.168.10.200,255.255.255.0,12h
dhcp-option=3,192.168.10.254
dhcp-option=6,192.168.10.254
server=1.1.1.1
server=8.8.8.8
EOF
dnsmasq --test
systemctl disable --now dnsmasq
Команда dnsmasq --test должна завершиться без ошибок. Запускать службу будем только во время переключения, когда DHCP на ClearOS уже остановлен.
8. Решаем, что делать со старым proxy и content filter
Если ClearOS использовался как явный proxy и фильтр сайтов, не удаляйте эту функцию из схемы молча. Сначала зафиксируйте режим proxy, списки блокировок, клиентские настройки, журналы и отчёты. Затем решите, нужен ли эквивалент на новом шлюзе или функцию можно вывести из эксплуатации.
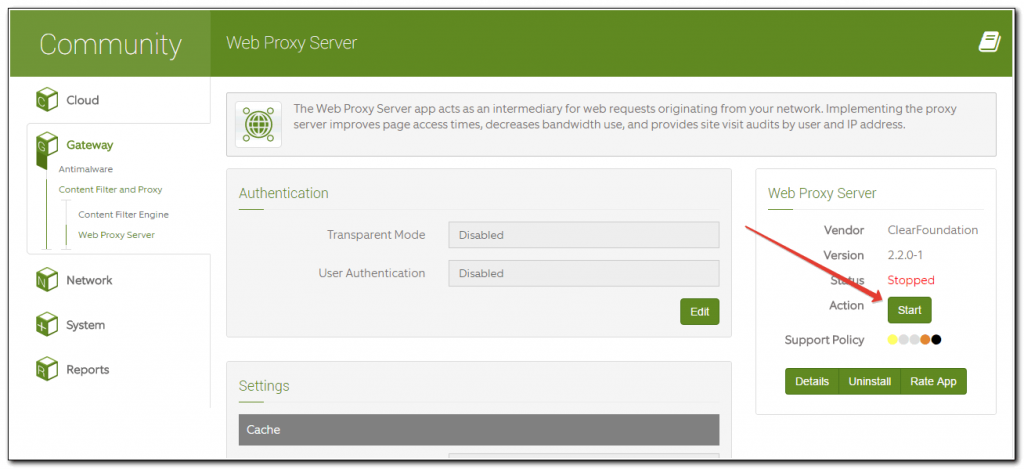
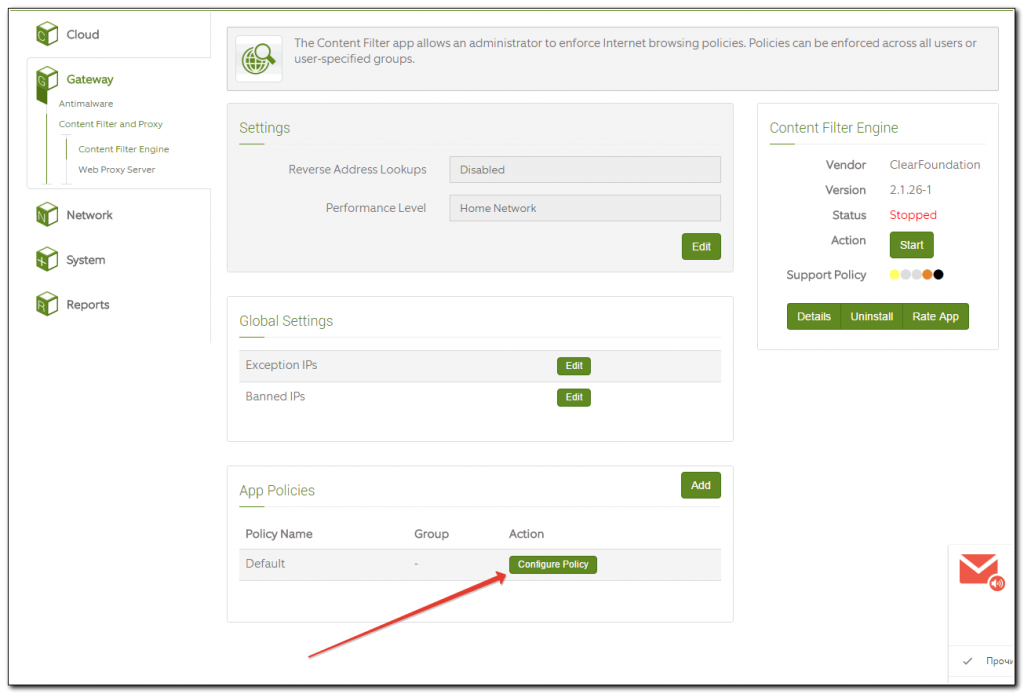
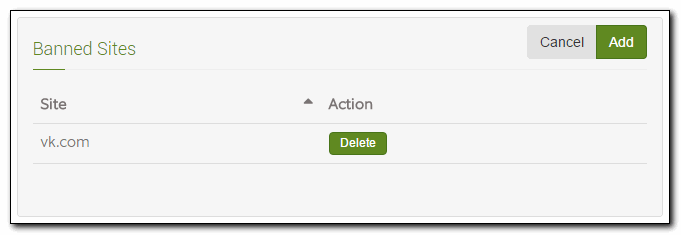
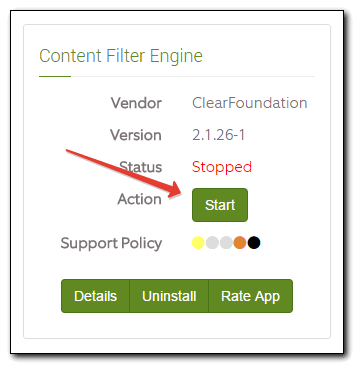
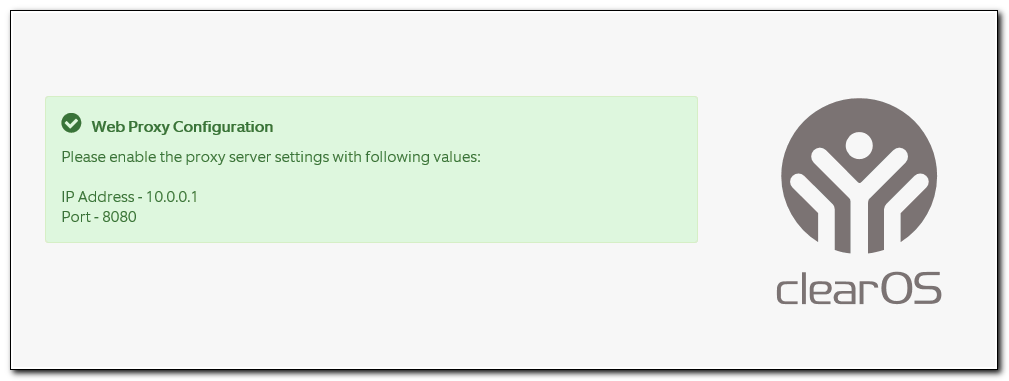
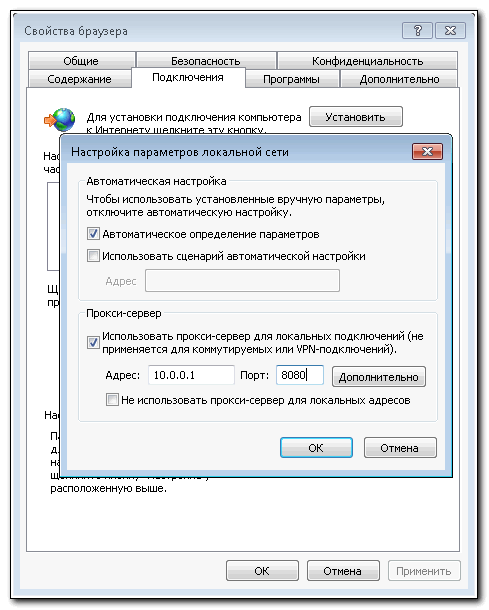
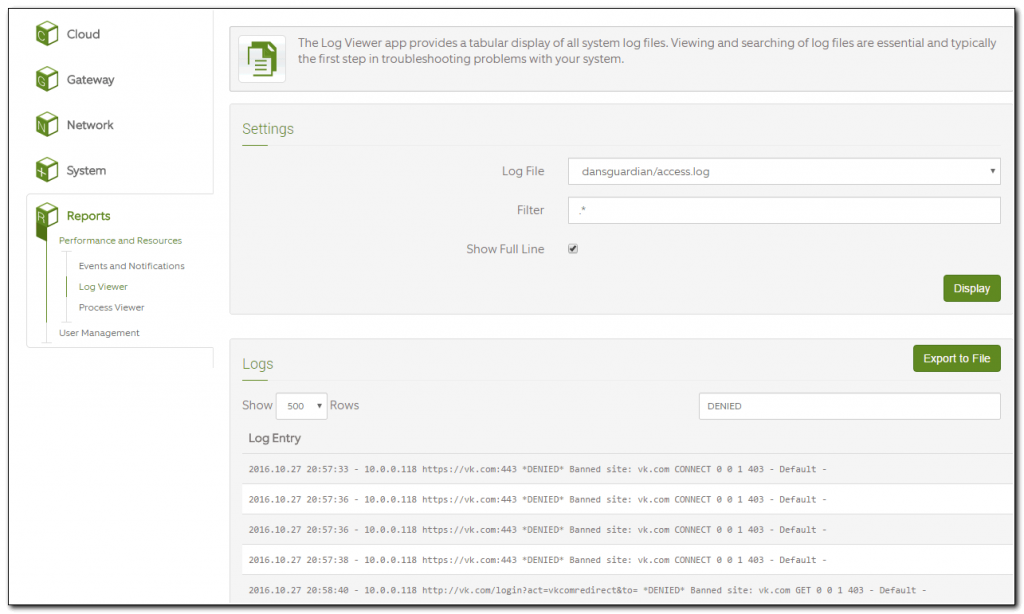
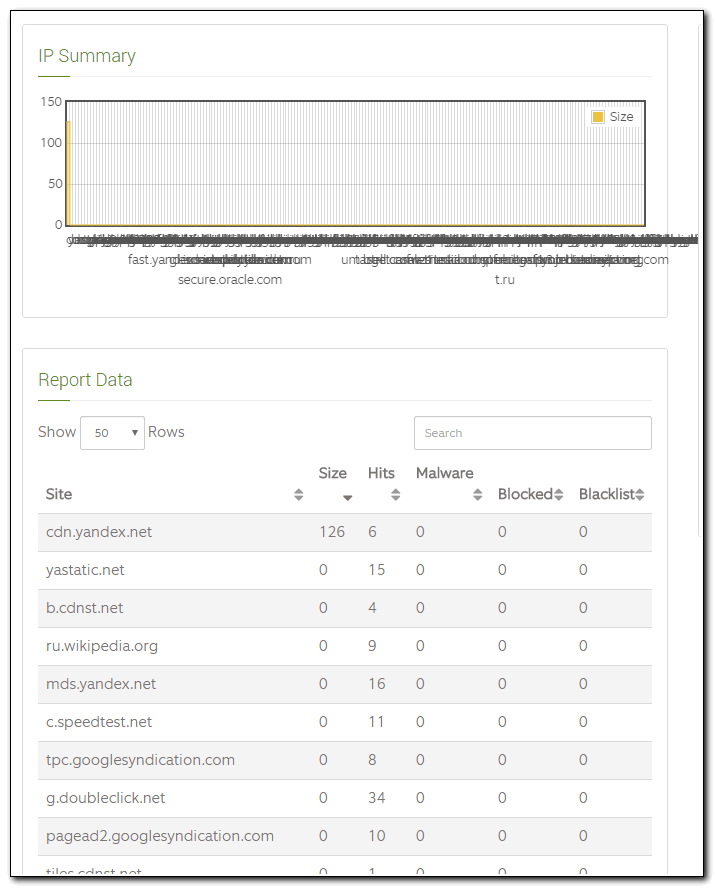
Если фильтрация больше не нужна, документируйте это как сознательное изменение. Если нужна — переносите её отдельным этапом после стабилизации маршрутизации, DHCP и DNS. Так проще отличить сетевую проблему от ошибки proxy.
9. Переносим публикации сервисов
Если через ClearOS был опубликован сайт, видеорегистратор или RDP, эти правила нужно перенести отдельно. Не открывайте наружу весь внутренний сервер — перенаправляйте только конкретный порт.
nft add table ip nat
nft add chain ip nat prerouting '{ type nat hook prerouting priority -100; }'
nft add rule ip nat prerouting iifname "wan0" tcp dport 443 dnat to 192.168.10.20:443
nft add rule inet filter forward iifname "wan0" oifname "lan0" ip daddr 192.168.10.20 tcp dport 443 ct state new,established accept
nft list ruleset
После теста перенесите правило в постоянный /etc/nftables.conf. Проверять публикацию нужно из внешней сети — запрос из LAN на собственный внешний IP может вести себя иначе из-за hairpin NAT.
10. Переносим удалённый доступ OpenVPN
Если ClearOS обслуживал OpenVPN, сохраните CA, серверные и пользовательские сертификаты, список пользователей, внешний порт и маршруты. Исходная схема ClearOS включала создание сертификатов, инициализацию каталога пользователей, выпуск пользовательского сертификата и клиентское подключение.
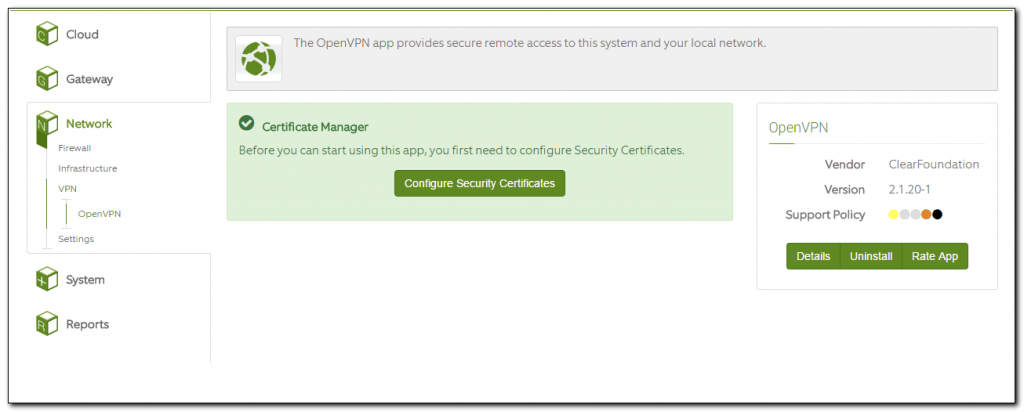
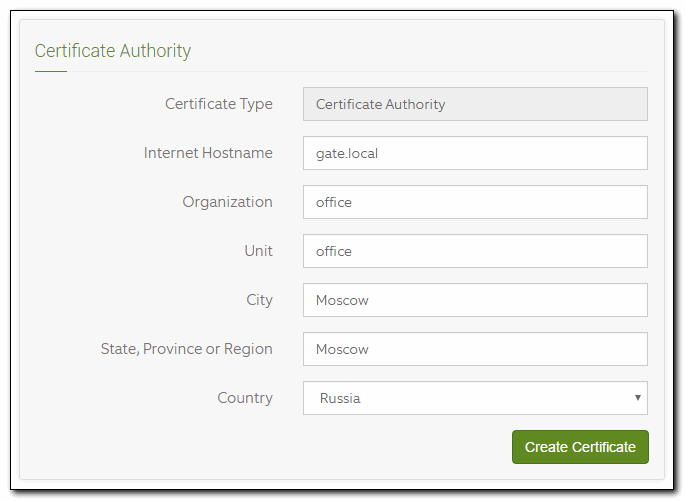
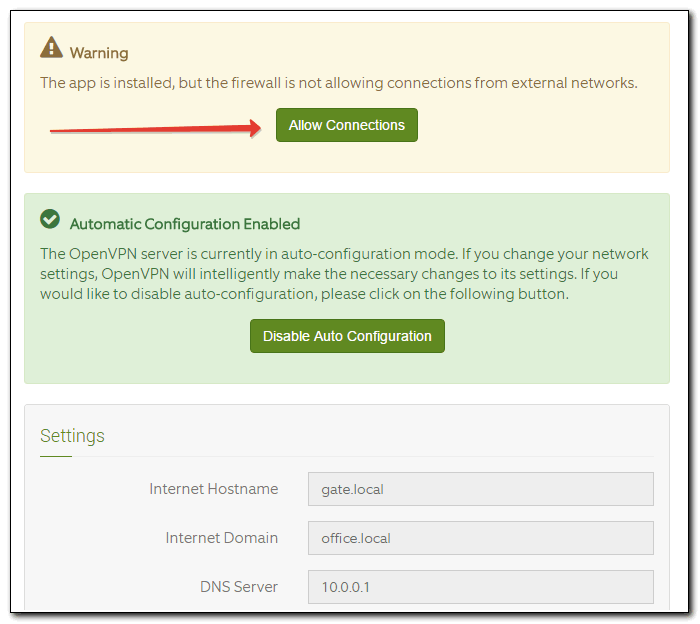
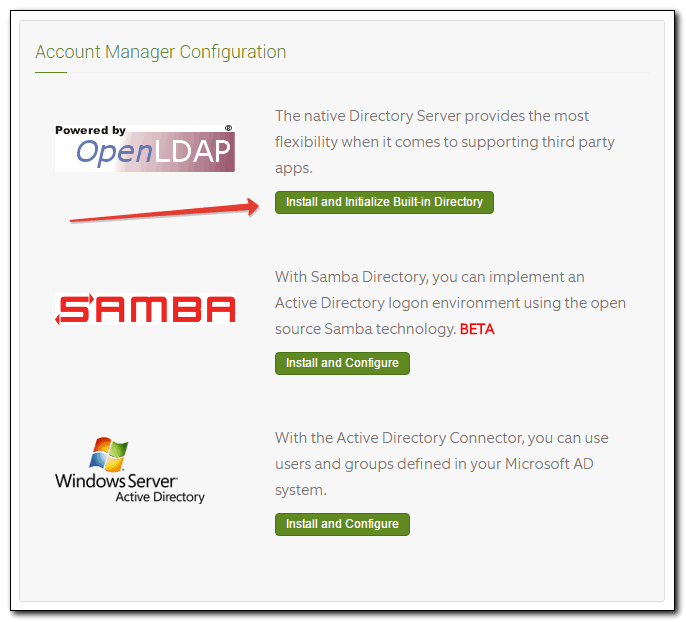
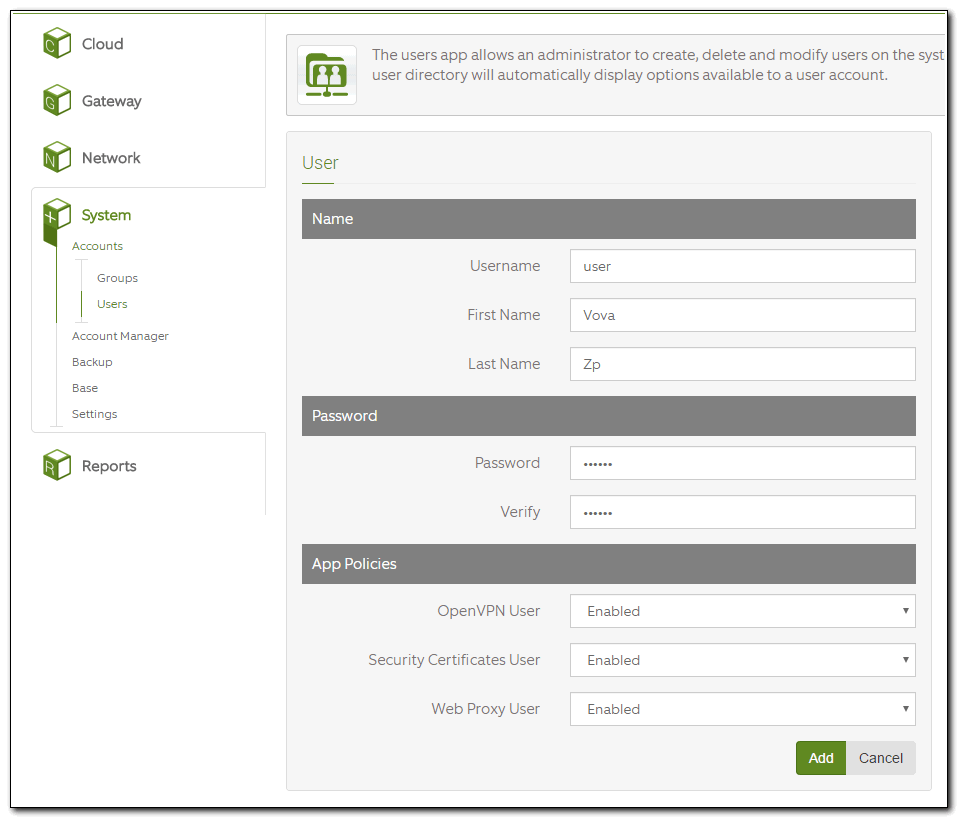
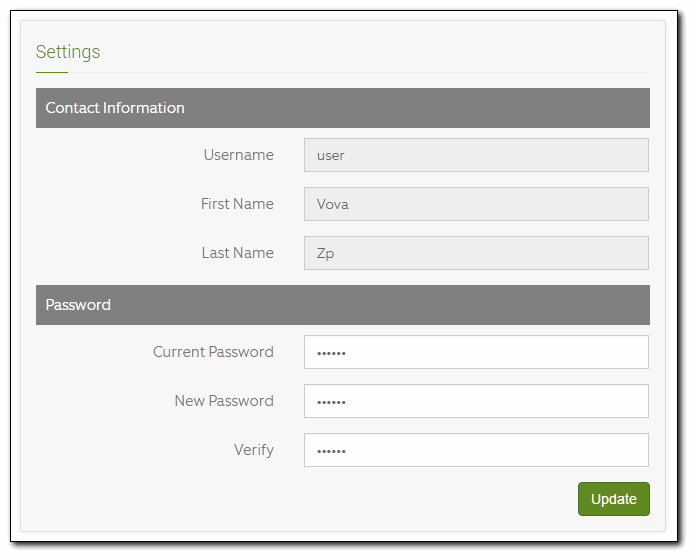
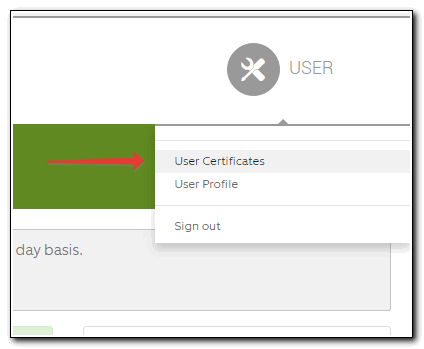
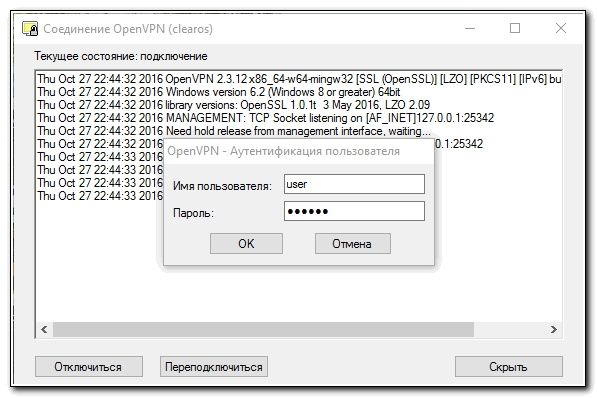
На новом шлюзе лучше сначала поднять VPN параллельно на тестовом адресе или другом порту. Проверьте подключение одного пользователя и доступ к нужным внутренним сетям, только затем переносите остальных. Старый OpenVPN отключайте последним.
11. Готовим окно переключения
Перед переключением снизьте время аренды DHCP хотя бы за день, предупредите пользователей и зафиксируйте текущую конфигурацию. Само окно обычно сводится к нескольким понятным действиям.
# На старом ClearOS: остановить DHCP и отключить LAN-интерфейс
# На новом шлюзе: назначить бывший адрес 192.168.10.1
systemctl enable --now dnsmasq
systemctl restart nftables
sysctl net.ipv4.ip_forward
ss -lunp | grep ':67 '
nft list ruleset
Использование старого адреса 192.168.10.1 позволяет не менять вручную шлюз на всех статических устройствах. Главное — не допустить, чтобы старый и новый сервер одновременно использовали один IP.
12. Проверяем не только интернет
Открывающийся поисковик ещё не означает успешную миграцию. Проверьте реальные бизнес-сценарии: телефонию, камеры, почту, VPN, публикации и статические устройства.
- новый клиент получает правильный IP, gateway и DNS;
- работают внутренние имена;
- открываются внешние сайты;
- доступны опубликованные сервисы снаружи;
- поднимаются remote-access и site-to-site VPN;
- телефоны и камеры не потеряли соединение;
- в firewall нет массовых неожиданных блокировок.
journalctl -u dnsmasq --since '30 min ago' --no-pager
journalctl -u nftables -b --no-pager
tcpdump -ni lan0 port 53 or port 67 or port 68
tcpdump -ni wan0 host 1.1.1.1
conntrack -L | head
df -h
13. План быстрого отката
Хорошая миграция отличается от рискованного эксперимента тем, что rollback готов заранее. Не пытайтесь чинить критическую проблему часами во время рабочего дня — сначала верните связь, затем разбирайтесь на стенде.
# Новый шлюз
systemctl stop dnsmasq
systemctl stop nftables
ip link set lan0 down

# Старый ClearOS
# вернуть LAN-интерфейс и адрес 192.168.10.1
# запустить DHCP и проверить выдачу адресов
Критерий успеха: новый шлюз полностью обслуживает тестовую группу, после переключения клиенты получают прежнюю сетевую конфигурацию, работают внутренние и внешние ресурсы, публикации и VPN, а старый ClearOS остаётся выключенным, но готовым к быстрому возврату до окончания периода наблюдения.